Trong môi trường doanh nghiệp, một thiết bị lưu trữ không chỉ cần nhanh, ổn định và nhiều dung lượng – mà còn phải đủ an toàn để bảo vệ dữ liệu trước những mối đe dọa ngày càng phức tạp.
Nhưng một câu hỏi quan trọng thường bị bỏ qua: Bảo mật được xây dựng ở đâu?
Với Synology, câu trả lời bắt đầu ngay từ khi sản phẩm được thiết kế. Từ kiến trúc hệ thống, mã nguồn, kiểm thử cho đến phát hành và xử lý lỗ hổng, bảo mật được tích hợp xuyên suốt vòng đời sản phẩm thông qua Secure Development Lifecycle (SDL).
🔐 Bảo mật bắt đầu ngay từ khâu thiết kế
Trước khi phát triển sản phẩm hoặc tính năng mới, Synology xác định các yêu cầu về bảo mật và quyền riêng tư, đồng thời phân tích các nguy cơ có thể xảy ra.
Kiến trúc hệ thống và luồng dữ liệu cũng được xem xét để phát hiện những điểm có khả năng trở thành mục tiêu tấn công. Nhờ đó, bảo mật được đưa vào sản phẩm ngay từ giai đoạn thiết kế, thay vì chỉ xử lý sau khi sản phẩm hoàn thiện.
💻 Lập trình và kiểm thử bảo mật nhiều lớp
Trong quá trình phát triển, Synology áp dụng các phương pháp kiểm thử như SAST để phân tích mã nguồn và DAST để kiểm tra ứng dụng trong môi trường vận hành. Bên cạnh đó là quét lỗ hổng và kiểm thử thâm nhập (Penetration Testing).
Trước khi phát hành, sản phẩm còn được kiểm tra dưới góc nhìn của kẻ tấn công thông qua đội ngũ bảo mật nội bộ và các chương trình Bug Bounty, giúp phát hiện thêm những lỗ hổng có thể bị bỏ sót.
📦 Kiểm soát thành phần phần mềm
Các sản phẩm hiện đại sử dụng nhiều mã nguồn mở và thư viện của bên thứ ba. Vì vậy, Synology duy trì Software Bill of Materials (SBOM) – danh mục các thành phần phần mềm được sử dụng trong sản phẩm.
SBOM giúp đội ngũ bảo mật nhanh chóng xác định những sản phẩm hoặc phiên bản bị ảnh hưởng khi một thành phần phát sinh lỗ hổng mới, từ đó hỗ trợ quá trình xử lý và cập nhật.
🔏 Bảo vệ quá trình phát hành và cập nhật
Synology áp dụng các cơ chế bảo vệ trong quá trình phát hành phần mềm, trong đó các gói phần mềm và bản cập nhật DSM được ký bằng khóa mã hóa được bảo vệ bởi Hardware Security Module (HSM).
Điều này giúp tăng khả năng đảm bảo tính xác thực và toàn vẹn của phần mềm trong quá trình phân phối.
🚨 Bảo mật không kết thúc sau khi sản phẩm được phát hành
Khi phát hiện lỗ hổng, Synology Product Security Incident Response Team (PSIRT) chịu trách nhiệm tiếp nhận, điều tra và phối hợp xử lý.
Theo thông tin Synology công bố, với các báo cáo lỗ hổng zero-day, hãng thực hiện đánh giá ban đầu trong 8 giờ và hướng tới xử lý trong vòng 24 giờ, bao gồm khoảng 15 giờ cho quá trình khắc phục. Synology cũng công bố các Product Security Advisories để người dùng theo dõi và cập nhật bản vá khi cần.
🛡️ Bảo mật xuyên suốt vòng đời sản phẩm
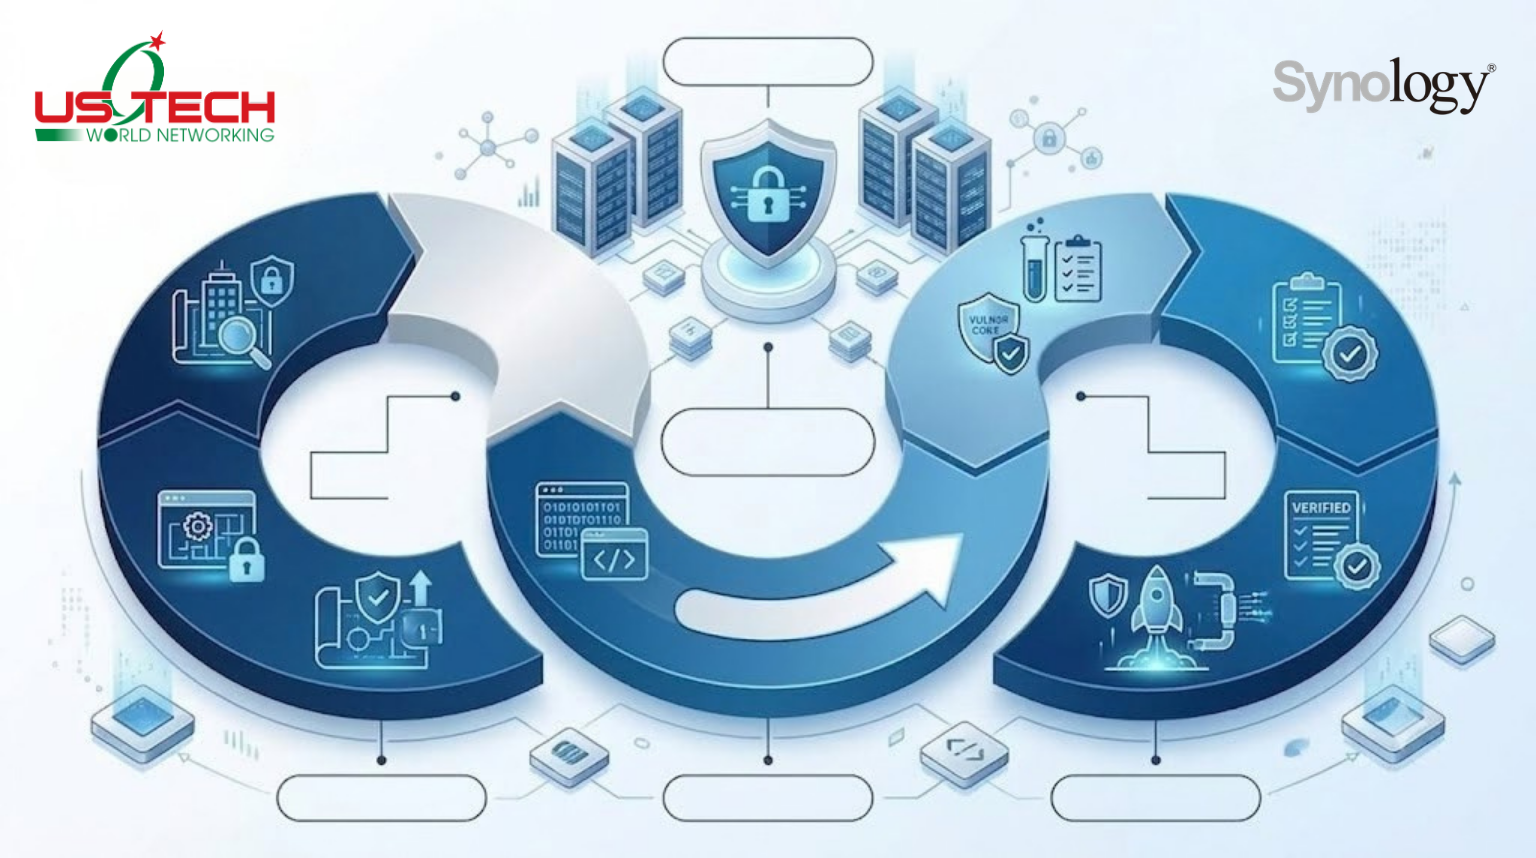
Có thể hình dung quy trình của Synology qua các bước:
Thiết kế → Phát triển → Kiểm thử → Xác minh → Phát hành → Ứng phó và cập nhật
Bên cạnh đội ngũ nội bộ, Synology còn hợp tác với cộng đồng nghiên cứu bảo mật thông qua Security Bug Bounty và giữ vai trò CVE Numbering Authority (CNA) của MITRE.
🔒 Bảo mật là nền tảng, không chỉ là một tính năng
Đối với doanh nghiệp, lựa chọn thiết bị lưu trữ không chỉ dựa trên dung lượng, hiệu năng hay khả năng mở rộng. Cách nhà sản xuất thiết kế, kiểm thử, phát hành và duy trì bảo mật cũng là một phần quan trọng trong việc bảo vệ dữ liệu.
Với Security by Design và Secure Development Lifecycle, Synology hướng tới việc đưa bảo mật vào toàn bộ vòng đời sản phẩm, từ những dòng mã đầu tiên cho đến quá trình cập nhật và xử lý lỗ hổng sau khi sản phẩm được đưa ra thị trường.
📌 Tìm hiểu thêm:
Video: How product security is engineered | Security at Synology – Synology.
📩 USTECH – Tư vấn giải pháp hạ tầng mạng, lưu trữ và bảo vệ dữ liệu Synology cho doanh nghiệp.
#Ustech #Synology

